安辰网络物联网工控安全网关 构筑工业物联网的纵深防线
引言
随着工业4.0和智能制造战略的深入推进,工业控制系统(ICS)正加速从封闭孤岛走向互联互通。物联网技术的引入极大提升了生产效率与数据价值,但也将传统工控网络暴露在日益复杂的网络威胁之下。工控系统一旦遭受攻击,可能导致生产停滞、设备损毁甚至人身安全事故。在这一背景下,物联网工控安全网关成为连接IT与OT、平衡开放与安全的关键锚点。安辰网络推出的物联网工控安全网关,正是面向这一需求打造的专业安全产品,旨在为工业物联网构筑一道纵深防御的安全屏障。
一、产品定位:IT与OT融合的安全枢纽
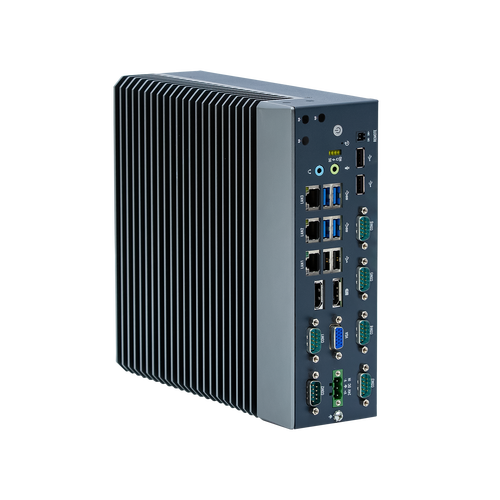
安辰网络物联网工控安全网关部署于工业现场网络与上层信息网络之间,承担协议适配、边界防护与行为管控的核心职能。其设计理念围绕“可知、可管、可控”展开:
- 可知:通过深度包检测(DPI)技术识别工控协议(如Modbus、OPC UA、S7、DNP3等),实现对现场设备通信行为的可视化。
- 可管:基于白名单策略对工控指令进行细粒度管控,阻断非法操作与异常访问。
- 可控:提供流量整形、访问控制与安全审计能力,确保网络行为在既定安全策略下运行。
二、核心功能与技术亮点
1. 工控协议深度解析
网关内置丰富的工控协议特征库,支持对主流工业协议的深度解析,能够识别协议层级的读写操作、寄存器地址与功能码,从而精准区分正常生产指令与恶意注入行为。
2. 白名单访问控制
区别于传统防火墙基于IP端口的粗粒度策略,安辰网络安全网关采用工控指令级白名单机制。只有经过授权的设备、协议与操作指令组合方能通过,任何偏离基线的行为将被实时阻断并告警。这一机制可有效抵御针对PLC的未授权写操作与勒索软件横向扩散。
3. 入侵检测与威胁告警
网关集成工控专属入侵检测引擎,特征库覆盖针对SCADA、PLC、RTU等设备的典型攻击模式,包括协议畸形包、重放攻击、拒绝服务攻击等,并支持告警日志的集中上报与联动响应。
4. 安全隔离与数据摆渡
通过物理或逻辑隔离机制,网关在IT与OT网络之间构建安全边界,同时支持单向数据摆渡功能,在保证生产数据向上汇聚的杜绝来自信息网络的威胁向下渗透。
5. 高可靠工业级设计
产品采用工业级硬件平台,支持宽温工作、冗余电源与旁路保护,确保在严苛工业环境下持续稳定运行;软件层面支持双机热备与配置备份,避免网关自身成为单点故障。
三、典型应用场景
- 智能制造车间:连接产线设备与MES系统,管控PLC指令流,防止人为误操作或恶意篡改引发的产线异常。
- 能源电力行业:部署于变电站监控系统与调度网络之间,保障SCADA通信安全,满足电力监控系统安全防护要求。
- 市政水务与轨道交通:保护远程RTU与调度中心之间的通信链路,阻断针对关键基础设施的定向攻击。
四、安全运营与合规支撑
安辰网络物联网工控安全网关提供集中管理平台,支持多设备统一下发策略、统一日志采集与关联分析,降低运维复杂度。产品的访问控制与审计能力可协助企业满足《网络安全法》《数据安全法》以及等保2.0中关于工业控制系统安全扩展要求的合规条款,为安全建设提供可落地的技术支撑。
##
工业物联网的安全不是单点产品的堆砌,而是纵深防御体系的协同。安辰网络物联网工控安全网关以协议深度解析为基础、以指令级白名单为核心、以工业级可靠性为保障,在IT与OT的交汇处构建起一道精准、可控的安全防线。面向随着5G、边缘计算与工业AI的进一步融合,工控安全网关将持续演进,为工业数字化转型保驾护航。
如若转载,请注明出处:http://www.acwangluo.com/product/49.html
更新时间:2026-10-22 11:35:41